Essential-8 Security in Practice with Kubernetes
summary
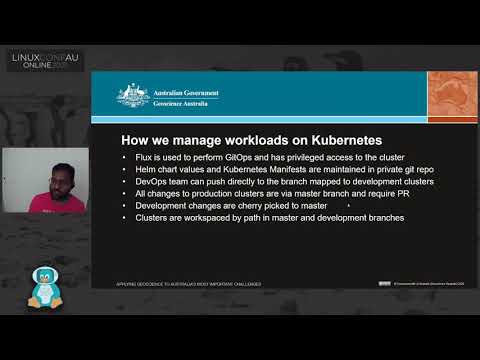
Kubernetes cluster stack is codified as terraform modules (github datacube-k8s-eks) with Helm charts, Flux GitOps and Trivy image scans, Cilium network policies and Fluent Bit logs to S3; deployments are mostly stateless so clusters redeploy in 30–60 minutes. One-year continental Sentinel/Landsat run uses about 4,000 CPUs, 50–60 TiB RAM across ~200 nodes and completes in ~4–5 hours. Incidents include Monero mining detected by GuardDuty, mitigated by tighter egress rules and Cilium firewalling; patch cadence targets two-week windows.
AI-written summary · about
chapters (14)
- 0:00Start
- 2:25Introduction to Digital Earth Australia and Africa
- 3:40How Do We Use Kubernetes
- 7:48Manage Workloads on Kubernetes
- 10:03The Essential 8 Maturity Model
- 11:18Application Control
- 19:21Hardening
- 19:42Static Container Analysis
- 20:46Jupiter Hub
- 23:17Restricting Administrative Privileges
- 24:45Synthetic Aperture Radar
- 27:41Mfa
- 29:02Daily Backups
- 41:39Do You Have a Robust Cyber Incident Process
related talks
 28mCloud native for governmental workloads
 30mMission Critical Kubernetes
 53mImplementing Kubernetes on with confidence
 35mKubernetes journey
 22mSecuring Kubernetes
 27mSurviving Day2 : Picking the Right Tool To Secure Your Kubernetes Habitat
 39mRunning Kubernetes on Ephemeral Infrastructure
 29mKubernetes Security: Attacking and Defending K8s Clusters