Securing and Scaling AWS with Terraform, Vault, and Veeam: A Practical Guide

summary
Claims concrete setup: Terraform + Vault + Veeam used to provision AWS RDS with secrets injected from Vault and automated backups, with a live demo that boots Vault, writes a secret, runs terraform init and plan successfully but hits access denied on terraform apply. Shows Vault issuing short‑lived credentials, Terraform creating RDS with injected password, and Veeam configured for daily backups at 05:00 UTC with 14‑day retention. Mentions IAM least‑privilege, storing Terraform state in S3/DynamoDB, and testing restores not just backups.
AI-written summary · about
chapters (11)
- 0:00Securing AWS with Terraform & Vault
- 2:47Secrets management importance
- 6:00Terraform & Vault automation
- 12:02Live demo architecture
- 13:48Local Vault & Terraform setup
- 16:20Vault secrets storage
- 18:53Terraform AWS config
- 21:20Deploying with Terraform
- 22:45Veeam secure backups
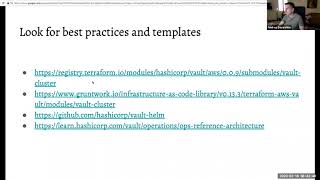
- 23:47Terraform & Vault best practices
- 24:31Scaling to production
related talks
 46mVault configuration as code via HashiCorp Terraform - Stories from trenches
 31mHashiCorp Vault Configuration as Code via HashiCorp Terraform: Stories From the Trenches
 23mManaging Vault with Terraform
 42mManage Vault programmatically with Terraform
 22mSecuring AWS Accounts With HashiCorp Vault
 55mBest practices
 52mBuilding Database Using Terraform in AWS for Maximal Isolation Usability
 25mSecure Your Terraform Deploys in GitLab-CI with HashiCorp Vault